

科技日报记者 都芃
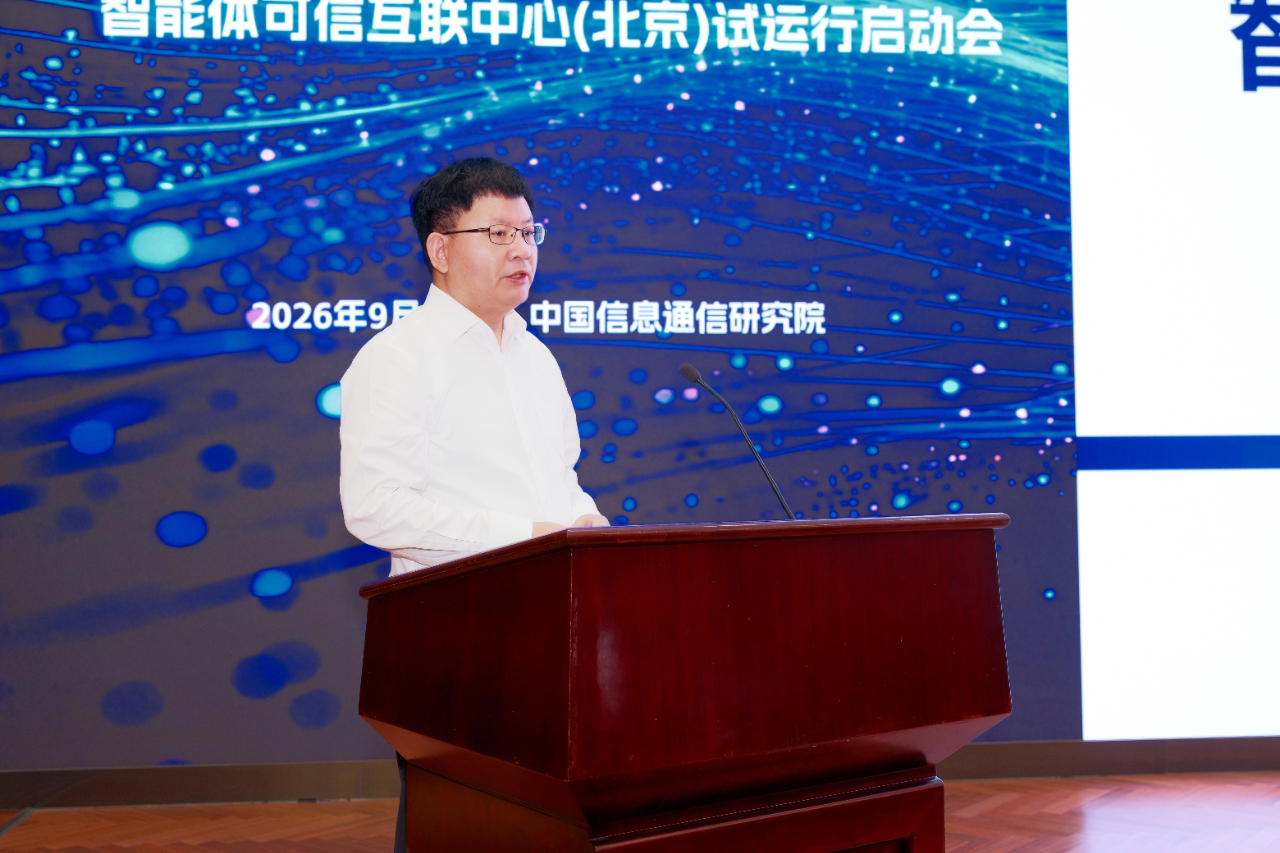
不久前,智能体标识与身份网络暨智能体可信互联中心(北京)试运行启动会议在中国信息通信研究院(以下简称“中国信通院”)举行。中国信通院工业互联网与物联网研究所(以下简称“工物所”)在会上启动智能体可信互联中心(北京)试运行,并发布多智能体协同多项应用场景。
工物所所长金键在现场作题为《智能体标识与身份系统思考与实践》的主旨报告,对智能体发展带来的身份需求、标识与身份体系构建的实践探索与发展展望进行介绍。
“智能体正在成为新型网络主体,尤其是正在成为一个行动主体。”金键认为,智能体正从被动工具走向行动主体,从单体智能走向多智能体协同,从封闭平台走向开放网络。单体智能体的上限大致是模型乘工具,未来多智能体系统的上限则是智能体连接数乘组织效率,“连接”本身就是生产力。
金键认为,智能体走向开放互联,必须解决三类问题:互联、可信、人机可辨。解决这三类问题有一个共同前提,即每一个智能体都必须被全局唯一地标识、解析与认证。“‘传统账号+静态档案’方案面对智能体已出现结构性不匹配。智能体是一个不断进化的对象,从代码到能力,再到知识和记忆系统,它都在持续变化,传统的、静态的标识机制无法应对。”金键认为,可行的路径是应用去中心化标识符(DID)与自主主权身份(SSI),DID支持智能体自认证,相当于智能体的“数字DNA”;SSI支持自主携带身份信息、快速完成验证,是智能体的“数字身份码”。
中国信通院提出,应以需求牵引、开放兼容、对等互认、互联互通为原则,打造智能原生、可衔接国际标准的智能体身份标识体系方案。总体架构由“一套信任体系”与“一张服务网络”组成:分布式部署的可信互联中心提供智能体注册发现、DID解析、资源管理三类核心服务;标识与身份管理中心作为治理协调枢纽与全局信任根,承担统一规则、信任锚定、跨域互认等职责。技术上选择区块链、DID与智能体融合,以DID技术构建智能体可信身份,以许可公有区块链技术提供信任锚点,以智能体技术打造标识身份服务的智能体载体。智能体生成DID,向可信互联中心提交注册,验证通过后即获得可出示、可验证的“数字身份标识”。
金键特别强调了“互认而非接入”的原则。传统中心化体系要求所有主体接入同一平台、治理权集中于一点,互认则让各方保留自己的标识体系与治理自主权,通过共同规则实现跨体系的可验证互认。
工物所在域名安全、工业互联网标识等方向有长期积累,目前已服务超过107个顶级域名,工业互联网标识注册量超7500亿;“星火·链网”在W3C注册了5个DID实现方法。智能体的标识与身份,是同一套方法论在新标识主体上的延续。
在此基础上,工物所研发了提供标识身份服务的超级智能体AgenticID,依托北京顺义“星火·链网”超级节点资源,推动可信互联中心(北京)上线试运行,服务北京及京津冀一体化发展。下一步,将按照“统一规则、分布部署、属地运营、场景牵引”的思路,推动全国多地可信互联中心上线试运行,并联合产业界围绕可信互联中心,不断完善智能体标识与身份的技术研发与标准研制,启动更多场景应用技术对接与试点验证。
金键表示,智能体标识与身份是人工智能从“能用”走向“可信互联、规模应用、可管可控”的关键基础资源,是智能体成为行动主体的前提、规模化互联的信任基础,也是发展与治理的公共底座,未来涉及规则制定权和治理主动权的国际竞争,要坚持“全球视角、中国方案”。他希望通过可信互联中心试运行,逐步沉淀形成标准规范、基础设施和国际互认能力,与产业界一起把这条路走通。
(受访者供图)
 网友评论