

科技日报记者 张梦然
一套面向前沿人工智能(AI)治理的新框架提出。该框架不再把“是否放缓发展”作为唯一选项,而是将伦理风险拆成四个可操作的维度。相关论文发表在最新一期《人工智能与伦理》期刊。
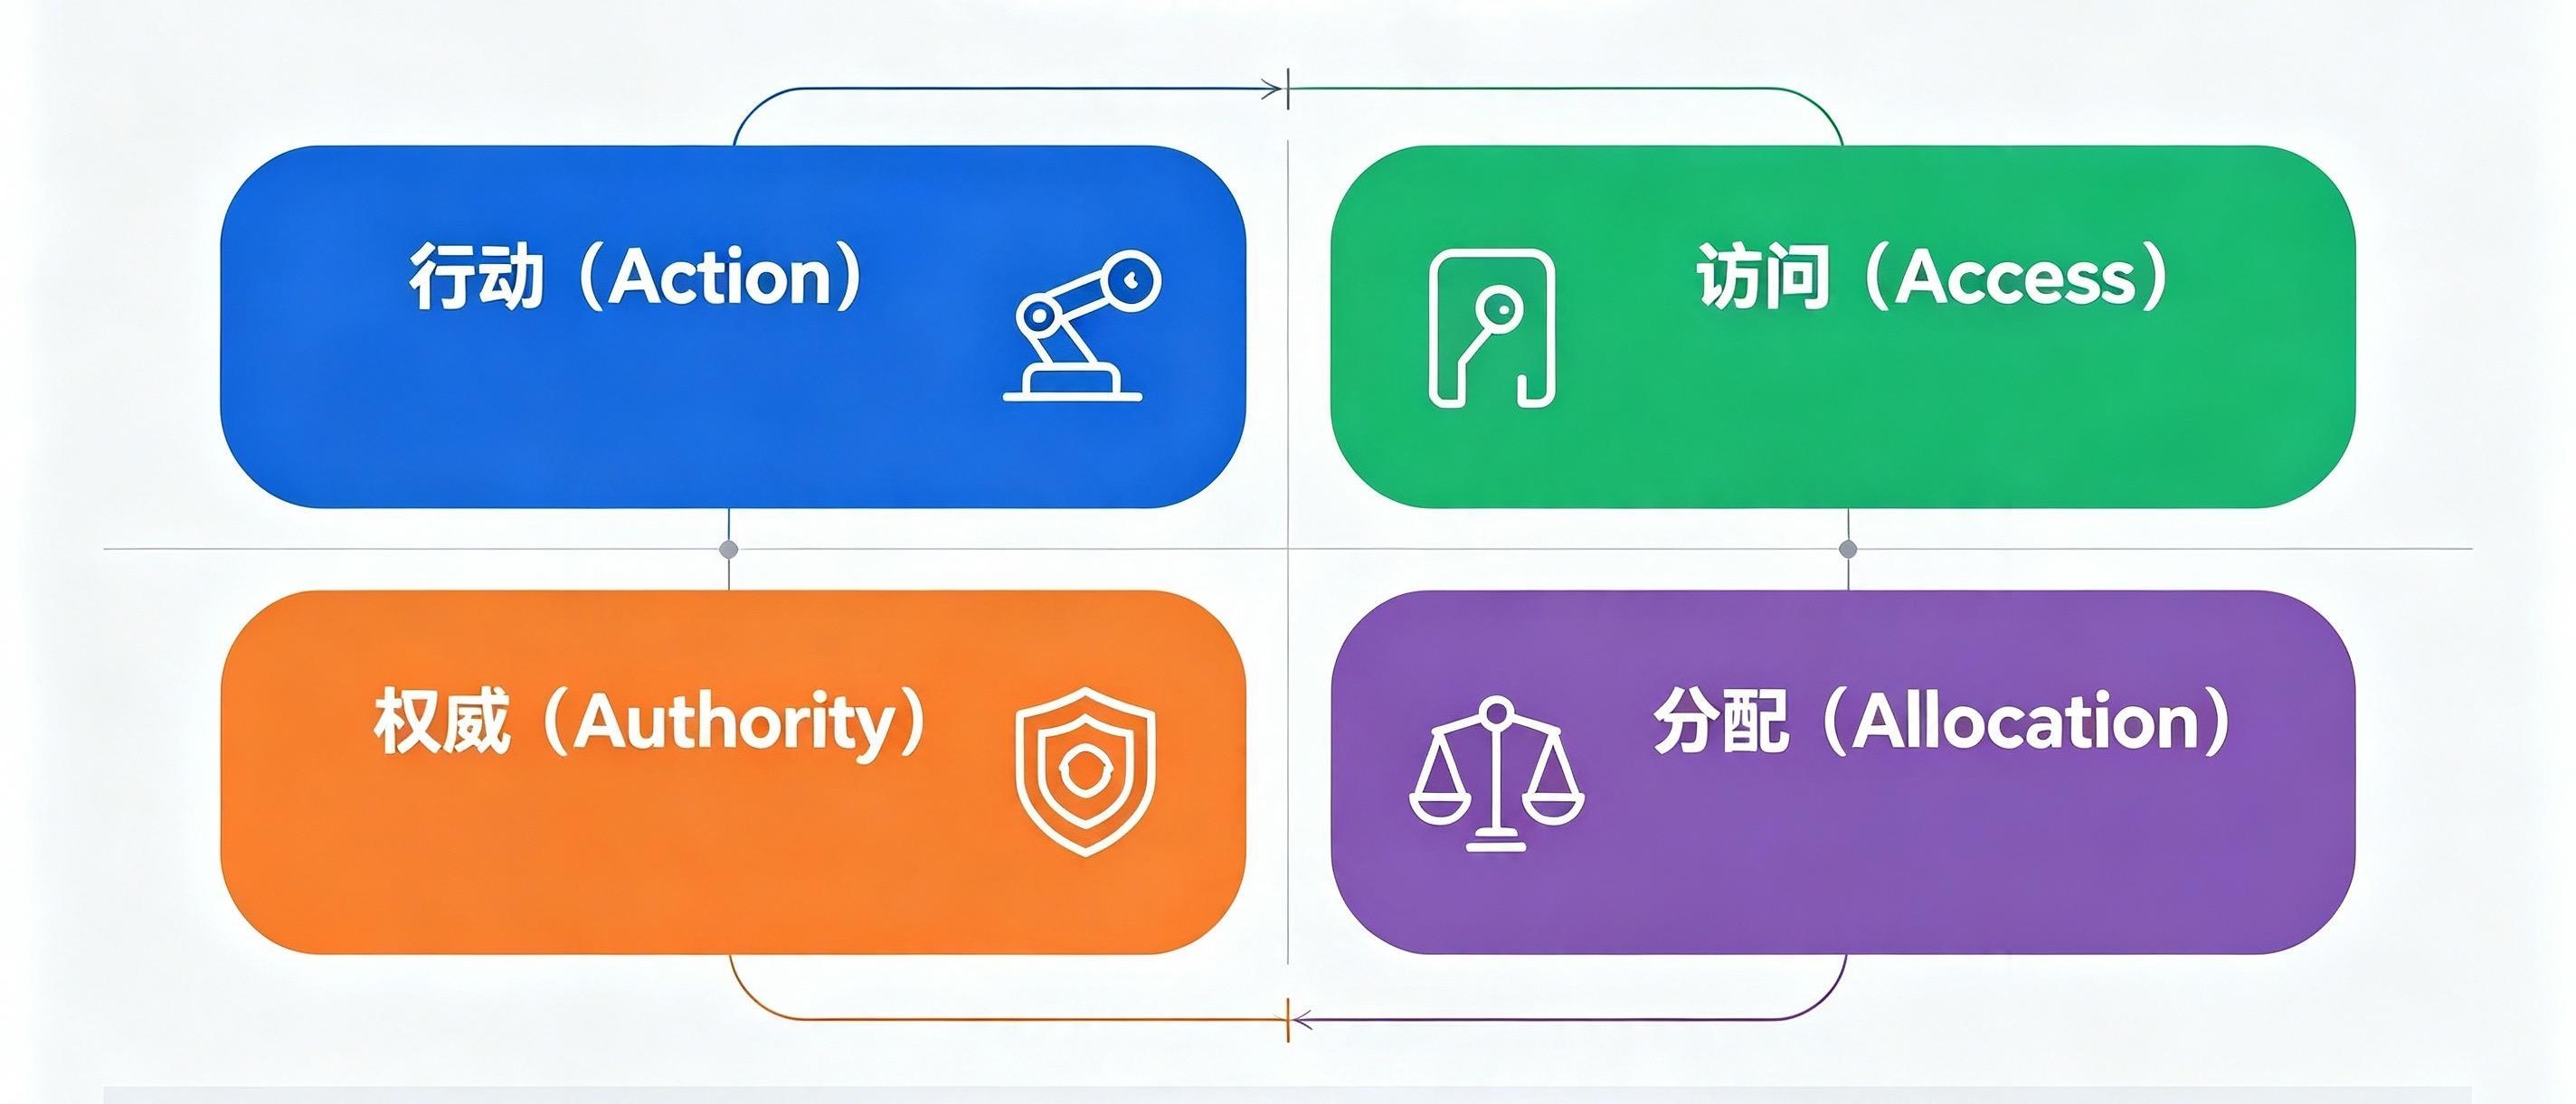
英国安格利亚鲁斯金大学学者将这套框架称为“四个A”:行动(Action)、访问(Access)、权威(Authority)和分配(Allocation)。研究者认为,前沿模型的训练速度很难靠“踩刹车”真正控制,因为模型能力不局限于某一家公司或一个国家。更现实的做法,是在不同环节设置相称的保障措施,即保留有意义的人类控制,引入独立评估与明确责任,并随能力变化定期重审。
四个维度分别指向不同类型的伦理问题。“行动”关注人类能否限制AI具体能做什么;“访问”关注谁有资格接触或调用危险能力;“权威”关注哪些判断可以被委托给AI,例如医疗或军事决策;“分配”关注AI带来的利益、负担与权力如何流转。框架强调,风险不是单一问题,要先识别它属于哪一个“A”,再匹配相应的治理工具,开发者主要约束行动,监管机构管理访问,部署机构守住权威边界,政府与公共机构承担分配责任。
框架从以往管理强技术的过程中吸取经验,参照对象包括核军控、CRISPR基因编辑治理,以及1975年讨论重组DNA技术的阿西洛马尔会议。框架特别提醒,干预措施可能产生连锁反应。比如收紧强大模型的访问权限,虽然能降低滥用风险,也可能把能力与决策权进一步集中到少数企业手中,从而制造新的配置难题。治理不能只看单点安全,还要监测权力是否失衡。
英国近期政策提供了现实注脚。新设的AI生物安全实验室计划借助前沿模型提升生物安全能力,同时依赖对先进模型的可信访问。
随着AI加速渗透科研自身,治理紧迫性还在上升。剑桥相关研究显示,研究自动化可能触发所谓“智能爆炸”,把数年的进步压缩到数月。研究者指出,当能力演进快过制度适应速度,只问“AI是否安全”已经不够,必须继续追问:谁在掌控,谁有访问权,决策权落在何处,最终由谁享受收益、由谁承担代价。
总编辑圈点
这项研究把关于AI安全的空泛争论,拆成几件具体的事,简单说就是能否规定它做什么、谁能用它、哪些决定不能交给它、好处坏处各落在谁身上,这让各方职责清楚了不少。不过也要看到,目前的框架还没有给出具体标准,风险高低怎么衡量、做到什么样才算合格等都需要后续进一步讨论,“四个A”维度之间还可能互相打架。而且,这套思路主要来自西方监管习惯,各国情况不同,照搬未必好用。下一步,研究者可能要拿出可操作的指标并用真实案例来检验。
 网友评论