

科技日报记者 张佳星
10月21日,2026 TechWorld智慧安全大会在京召开。由于今年出现了AI智能体在网络安全评测过程中多次突破预设权限主动攻击的事件,与会专家围绕AI驱动的网络安全范式变革,聚焦“AI赋能安全”“AI自身安全”双主线展开深度研讨。
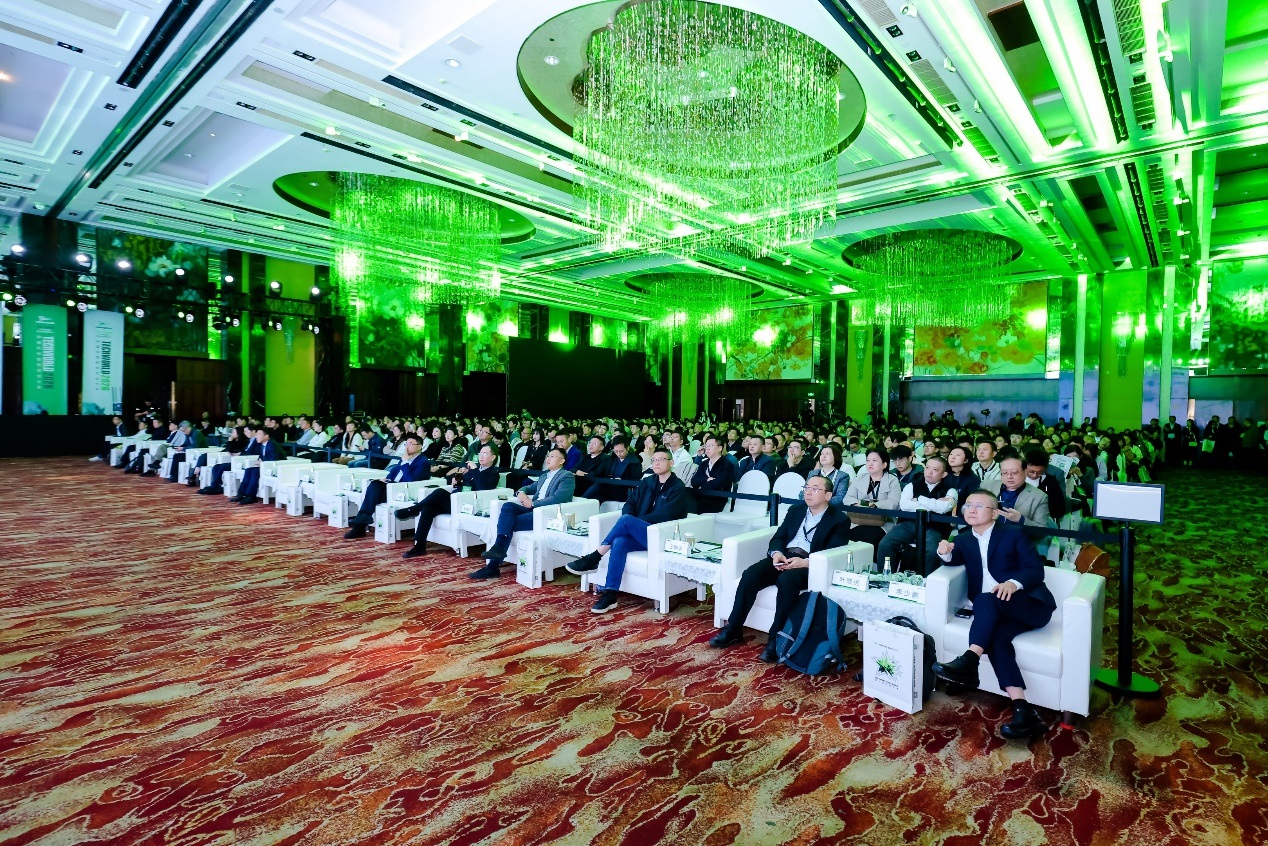
“智能体逐步具备自主规划、调用工具、执行任务的能力,既能提升安全检测与响应效率,也可能被用于实施更加复杂的攻击。”绿盟科技集团董事长、总裁胡忠华表示,当前,人工智能技术加速迭代,正在深刻重塑网络安全的攻防格局。随着AI深入业务场景,大模型与智能体自身的安全问题同样需要得到充分重视。网络安全领域要在人工智能带来的攻防变革中把握主动权,让技术创新沿着安全、可信的方向持续前进。
“AI时代让攻击变得廉价,内生安全构造让安全变得必然。”国家数字交换系统工程技术研究中心主任邬江兴认为,AI驱动的智能自主攻击正在超越人类专家能力边界,漏洞挖掘、攻击策略全面智能化重构,让传统被动防御体系捉襟见肘。应以“构造的科学”破局,推动安全模式从被动防御向构造免疫升级,将安全深度融入数字系统的设计与制造全流程,从根源层面解决安全本质问题,呼吁全行业转向构造导向的安全思维与实践,以适应AI时代的全新挑战。
中国联通集团算网安全保障部总经理张云勇表示,一起智能体自主入侵生产系统的事件折射出安全基本问题正在被改写的趋势,当前防御对象正从确定性系统转向概率化生成系统,要打通安全从被动响应到主动治理的路径,安全必须在技术诞生第一天就内置进去。
“AI进一步放大了攻防双方的不对等性,防护方如果缺少AI能力加持,将陷入显著的被动处境。”绿盟科技集团董事、高级副总裁、首席技术官叶晓虎直言,应以智能原生重构安全能力。基于这一迫切需求,绿盟科技发布智慧安全4.0技术理念,将AI作为安全架构的基础能力,把可信安全内嵌为AI系统的固有要求;发展“持续进化”能力,让大模型与智能体在对抗中迭代学习,提升安全能力,打造“自主运营”体系,保障业务连续可信运行,助力企业实现数智发展的安全与韧性。
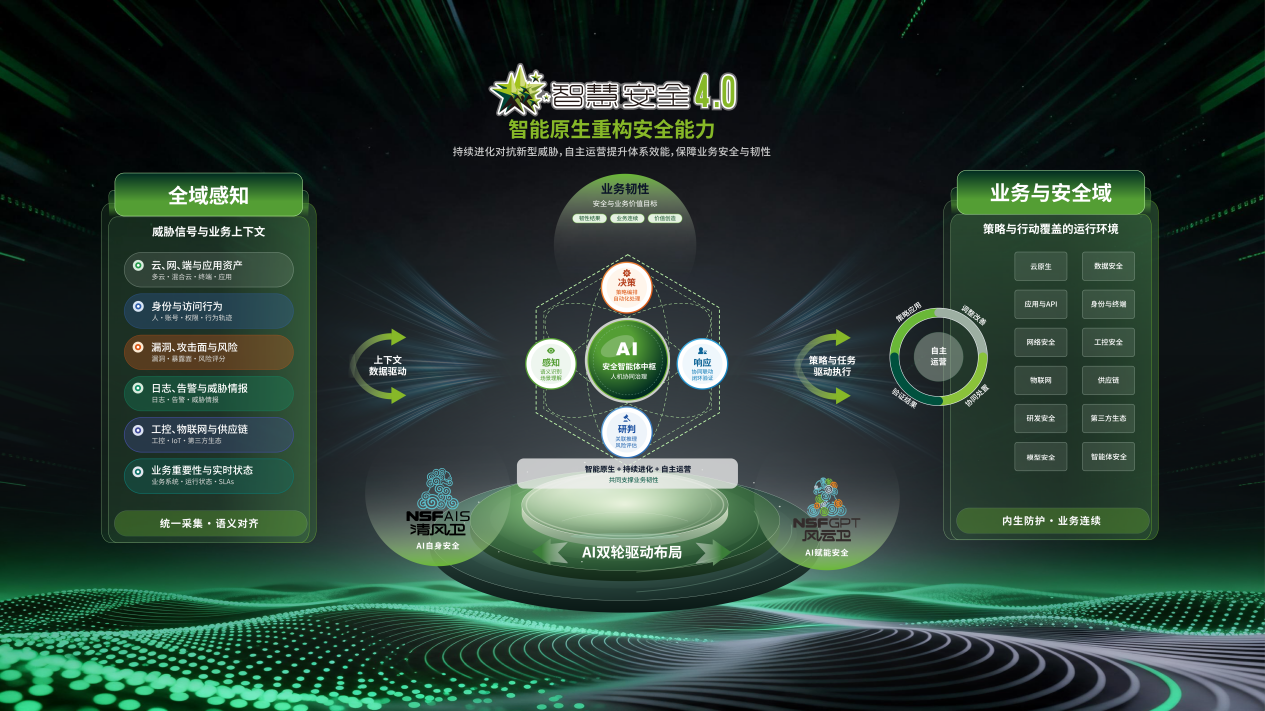
“预判下一个词、下一段程序是AI的本质,在安全方面应该加强它的这一能力。”绿盟科技集团AI和云BG总经理何坤告诉科技日报记者,智慧安全4.0的一个核心是7×24小时不间断根据拿到的信息、漏洞等进行攻击概率的预测或预判,再结合获取信息路径预判攻击效果。正所谓“未知攻,焉知防”,作为防守端,团队提升漏洞挖掘能力,根据找到的漏洞,结合具体客户场景和信息,分析出攻击路径,结合攻击知识库,来做攻击的不断复盘和演练,以攻击者的视角尝试发现问题,实现预警。
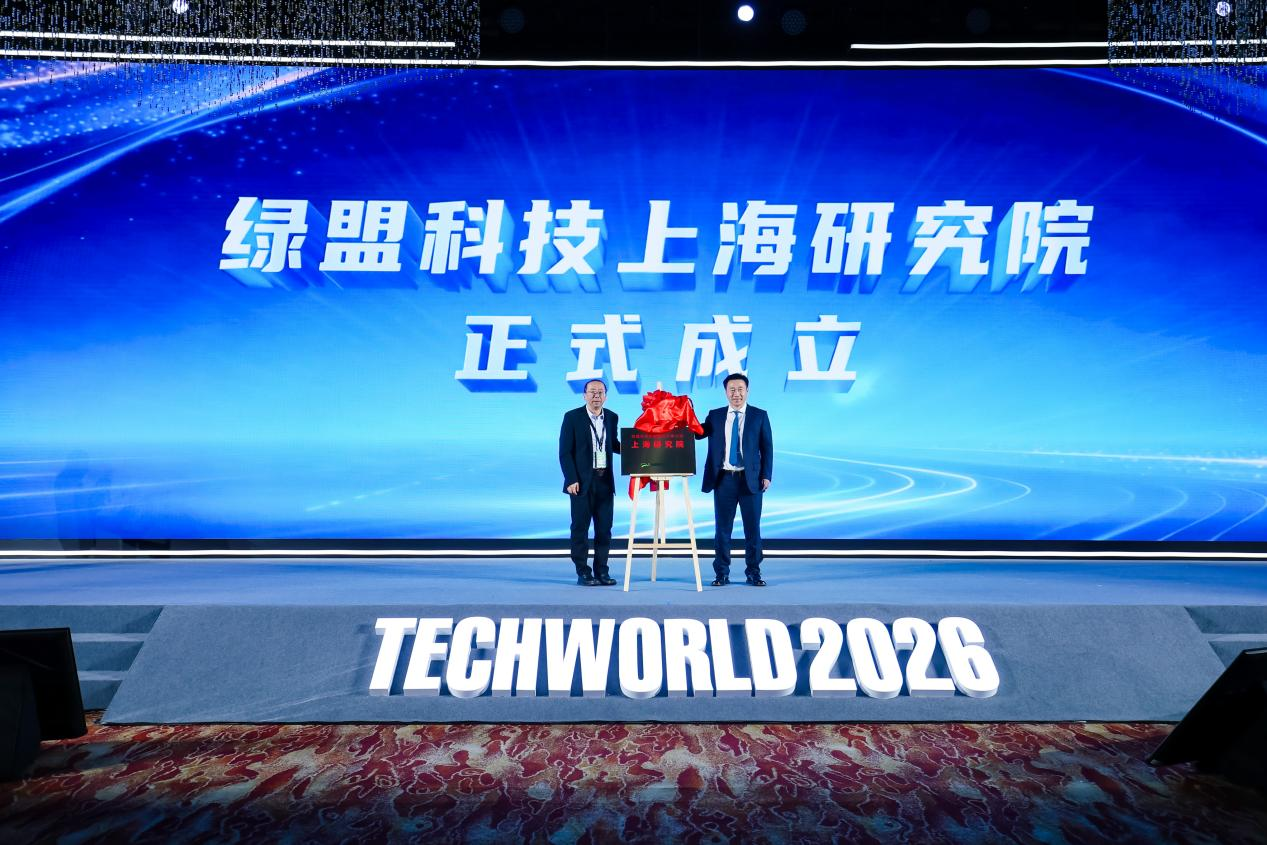
大会同期举行绿盟科技上海研究院成立仪式,旨在推动网络安全领域前沿技术研究、区域人才汇聚、产业协同创新,为智慧安全4.0注入研发动能。
(主办方供图)
 网友评论